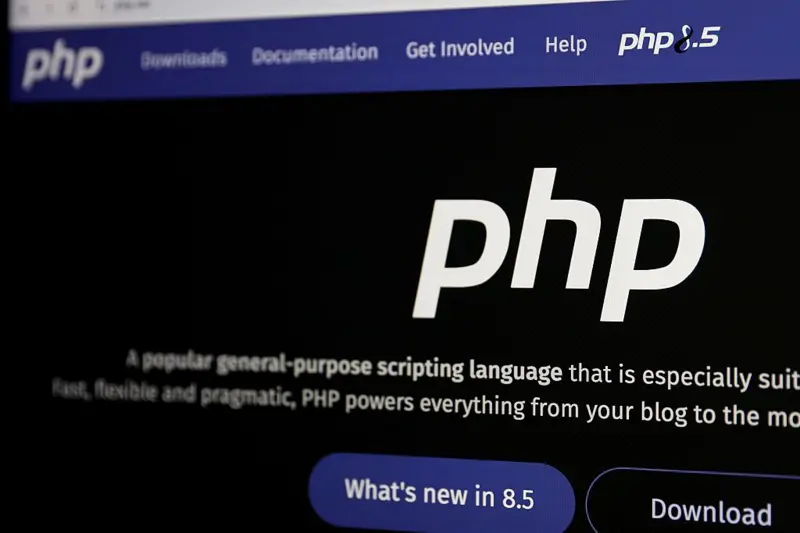
Una investigación de ciberseguridad asistida por inteligencia artificial reveló vulnerabilidades críticas en el lenguaje de programación PHP, una tecnología que sustenta cerca del 70% de las páginas web a nivel global. El fallo expone la infraestructura de plataformas de alta concurrencia como Wikipedia y sistemas de gestión de contenidos como WordPress, desencadenando alertas sanitarias y de seguridad en agencias de gobierno y empresas tecnológicas en todo el mundo.
Origen técnico del fallo y reporte de vulnerabilidades mediante IA
Las fallas de seguridad permanecieron sin detectar durante más de una década hasta su hallazgo por investigadores de las firmas de ciberseguridad Calif y Wiz, quienes emplearon modelos avanzados de inteligencia artificial desarrollados por OpenAI. El defecto permite la ejecución de código y la toma de control de servidores afectados sin requerir autenticación previa, abriendo un acceso no autorizado a bases de datos y registros confidenciales.
La firma Wiz catalogó el evento como uno de los hallazgos de vulnerabilidad de mayor gravedad identificados mediante herramientas de IA. Pese a la filtración previa de los detalles técnicos del fallo, no se han reportado indicios confirmados de explotaciones maliciosas hasta la fecha. No obstante, datos entregados por Lloyd Davies, CEO de la firma Infrawatch, señalan que transcurridas 24 horas de la emisión de las alertas mundiales, solo el 4,39% de los servicios que utilizan PHP en el planeta habían instalado las actualizaciones de protección.
Impacto operativo internacional y suspensión preventiva de portales
La divulgación del fallo afectó el funcionamiento de plataformas gubernamentales, educativas y comerciales a nivel global. Wikimedia, la organización encargada de Wikipedia, procedió a la desactivación preventiva de varios de sus sistemas. Paralelamente, portales gubernamentales en Alemania, Finlandia, Países Bajos, Canadá, China, Australia y Estados Unidos experimentaron suspensiones temporales de servicio para evaluar el estado de sus servidores.
En el sector privado, la corporación de comercio electrónico Amazon reportó haber registrado múltiples intentos de ataque días antes de la publicación oficial de la falla. Ante el nivel de exposición, la primera ministra de Japón, Sanae Takaichi, solicitó a los administradores de infraestructura web de su país proceder con la actualización inmediata o la desconexión preventiva de los portales mientras se aplican las correcciones técnicas.
Protocolos de mitigación y recomendaciones de agencias de seguridad
Los desarrolladores del lenguaje PHP liberaron actualizaciones de emergencia e instaron a los operadores de servidores a ejecutar la instalación de manera inmediata. Organismos internacionales como la Agencia de Seguridad Nacional de Estados Unidos (NSA) y el Centro Nacional de Ciberseguridad de Reino Unido recomendaron desvincular de la red pública todo sistema que no pueda ser parcheado de forma instantánea y verificar la presencia de posibles accesos no autorizados en las bases de datos.
Especialistas e investigadores en ciberseguridad de la Universidad de Adelaida, la UNSW Sydney y la Universidad de Queensland explicaron que las herramientas de IA permitieron escanear arquitecturas de código complejas desarrolladas años atrás. Para los usuarios finales, la responsabilidad de mitigación recae en los administradores de hosting y servidores, aunque se aconseja mantener precaución ante posibles campañas de suplantación de identidad (phishing) que utilicen la coyuntura como anzuelo.